ATEL × CodeCoin
合作方案 · 拟议流程

PRODUCT / 产品原型与业务流程

两个入口:Agent助手、Agent交易市场。

MVP沿用CodeCoinAgent与业务链路,由ATEL提供安全控制与审计。完整版的入口、Agent、市场/任务和执行服务由ATEL开发,连接CodeCoin底层钱包。两版都按“拿到什么 → ATEL怎么做 → 输出什么”展开。

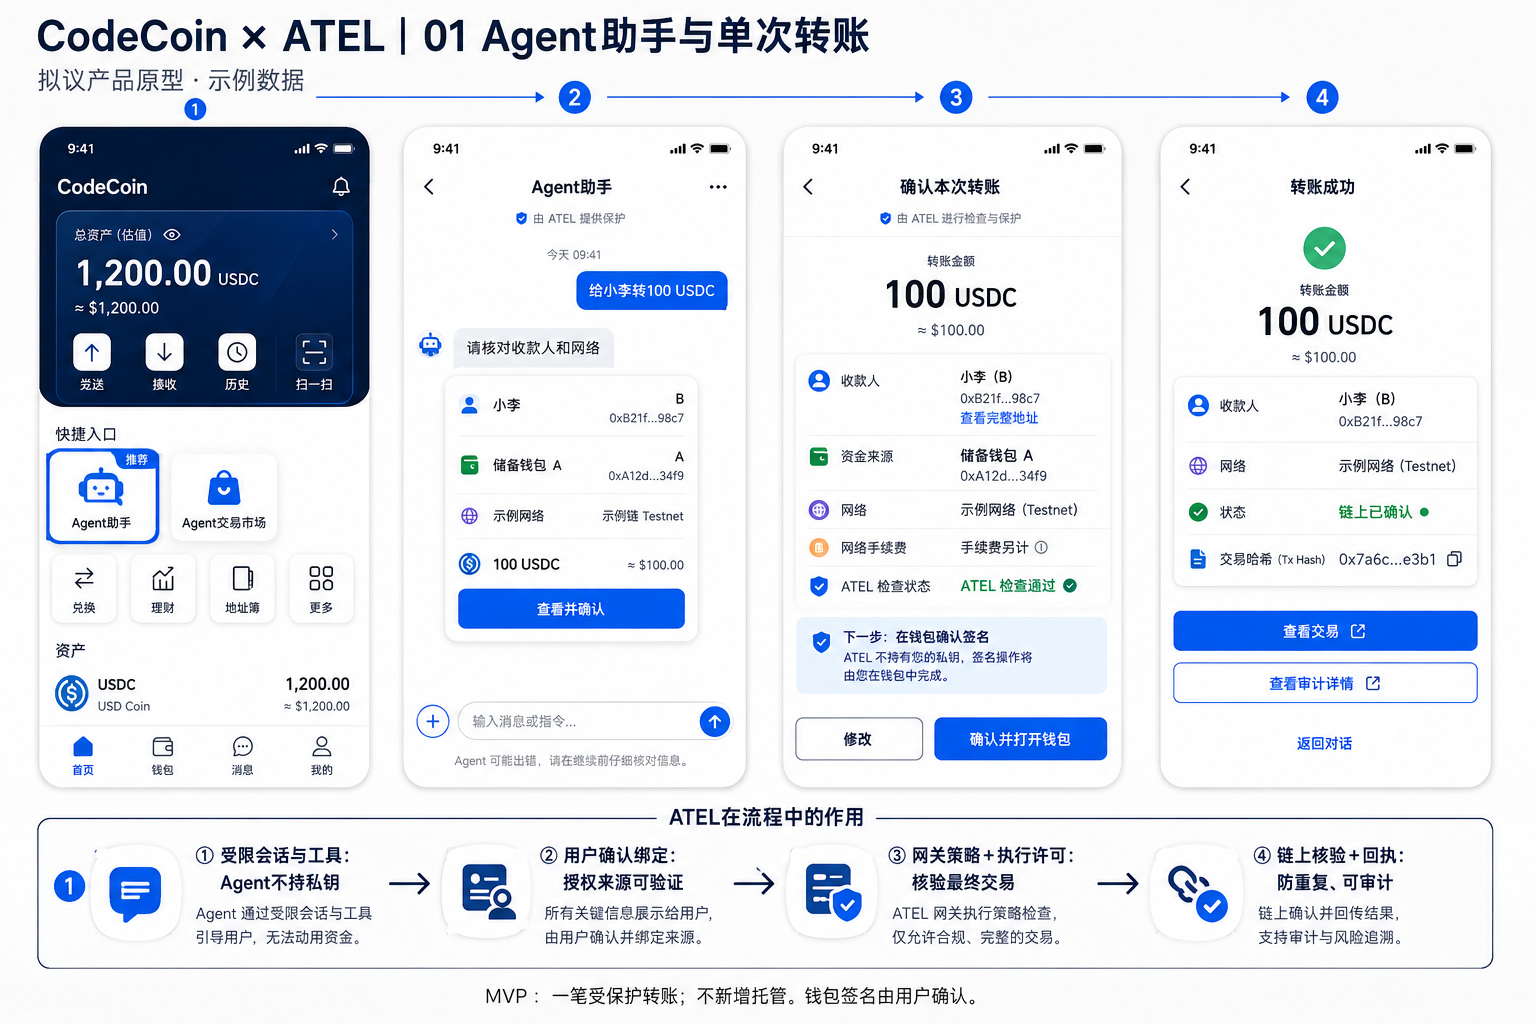
首页双入口 → 对话提出需求 → 核对转账 → 钱包签名后查看结果。

打开原图放大 ↗
Agent助手 · 对话转账,含产品页面和ATEL技术节点注释

静态页面示意,不代表已接入。图01示意单次转账交互,不规定CodeCoinMVP页面;图02、03的完整应用入口与业务模块由ATEL开发,底层连接CodeCoin钱包。App嵌入方式不改变应用开发分工,法币事实另取外部可信依据。

Agent怎样完成任务,ATEL怎样约束每一步

Agent负责理解、选择和申请;ATEL把执行权限放在Agent之外。

Agent每次调用工具,先经过ATEL Gateway;越权则工具不运行。涉及资金时,再核验工具实际生成的交易;等待和重试时锁定原操作;结束时用独立证据确认结果。

规则、预算和执行凭证由独立服务保管,受管环境限制Agent另起脚本绕路。用户可以通过App修改任务,但Agent不能自己改规则、造确认或把回答写成系统的成功状态。

完整产品 · 拟议业务流程

完整产品:ATEL双边Agent完成买卖U

卖方卖100 U、最低7.20;买方买100 U、最高7.20,按7.20成交,法币720元,费用另行确认。用户人工付法币;可信到账依据来自约定外部渠道,不由钱包能力自动推导。

完整产品:ATEL自建应用,CodeCoin提供底层钱包

入口、Agent、用户任务确认、业务工具、订单/调度、预算、执行与审计均由ATEL实现。CodeCoin提供账户连接、钱包签名/提交及结果响应;不替ATEL做应用业务。

  1. 01双边Agent理解买卖需求
  2. 02Agent请求启用交易任务
  3. 03卖方Agent挂单,买方Agent扫单
  4. 04双方Agent取得同一笔订单
  5. 05卖方Agent申请锁U
  6. 06买方Agent引导人工付法币
  7. 07卖方Agent等待到账核实
  8. 08Agent申请AVIP结算并交付结果

沿Agent任务阅读:输入来源 → ATEL处理 → 输出与下一步括号中的 AVIP 域表示该步骤实际使用的协议能力点击节点跳到该步骤

  1. 01

    ATEL交易入口 → 双边Agent对话

    双边Agent理解买卖需求

    (AVIP-ID 身份域 · AVIP-INT 意图域)

    ATEL参与

    Agent与用户的动作:卖方让Agent卖100 U、最低7.20;买方让自己的Agent买100 U、最高7.20。两个Agent分别补齐数量、费用、期限及收付款目标。

    ATEL需要拿到什么/来源

    用户向ATEL应用提供买卖需求;ATEL取得自身用户会话。需要选钱包时,从CodeCoin底层钱包连接取得经用户同意的账户、网络及可验证关联。

    ATEL怎样约束Agent

    介入位置:Agent从用户需求形成交易草稿时。

    拿到后怎么做
    ATEL自己提供入口、Agent和草稿工具。Gateway绑定当前用户,只开放本人任务的查询与提案能力;用户原话不直接成为执行权限。Agent运行在ATEL隔离环境,不持市场管理、结算或钱包执行凭证。
    拦住什么行为
    把用户描述误当授权、跨用户读数据、Agent直接接触执行凭证。
    审计留下什么
    用户/Agent会话、草稿版本、查询和拒绝事件。

    技术原语与实现细节

    会话绑定 · 受限工具 · 运行隔离

    ATEL分别管理用户会话、Agent会话和钱包关联;钱包地址可读不等于支出授权。隔离边界限制文件、网络、进程与秘密访问,工具服务还须独立鉴权;同进程SDK不是隔离。

    ↓ 输出与下一步

    输出:双方各自的交易草稿;信息齐全后进入用户授权。

    ↳ 走不通时停在哪里

    数量、价格或账户不明确 → 补问,不猜测,不挂单。

  2. 02

    ATEL任务确认 → 用户启用

    Agent请求启用交易任务

    (AVIP-INT 意图域)

    ATEL参与

    Agent与用户的动作:Agent展示买卖范围,用户分别确认。授权Agent挂单/找单,不等于已签署锁U交易。

    ATEL需要拿到什么/来源

    ATEL自己的确认服务取得真实用户操作、确切任务版本与钱包关联;产品规则由ATEL独立保存,Agent只能读取适用范围。

    ATEL怎样约束Agent

    介入位置:Agent获得挂单/接单权限之前。

    拿到后怎么做
    ATEL保存双方各自的数量、价格、费用、目标和有效期,签发或关联受限任务凭证。每次工具调用都由独立策略服务读取当前授权;Agent不能改授权、追加额度或替另一用户确认。
    拦住什么行为
    Agent自行提高买价、降低卖价、修改收款目标或延长任务。
    审计留下什么
    真实确认依据、任务版本、适用规则和撤销记录。

    技术原语与实现细节

    Mandate · 外部策略 · 授权撤销

    授权来自用户操作而非Agent自签。价格、账户、数量等变更生成新版本;旧版本不再允许新增执行。权限取用户授权、产品规则、会话角色与业务状态交集。

    ↓ 输出与下一步

    输出:生效的买方/卖方任务范围;卖方可申请挂单,买方可找单。

    ↳ 走不通时停在哪里

    未确认、已到期或已撤销 → 不开放对应执行动作。

  3. 03

    ATEL交易市场 → 挂单/接单

    卖方Agent挂单,买方Agent扫单

    (AVIP-EXE 执行域)

    ATEL参与

    Agent与用户的动作:卖方Agent提交卖单;买方Agent查询、筛选并申请接单。市场、工具和订单能力均由ATEL自建。

    ATEL需要拿到什么/来源

    ATEL取得前一步有效任务、Agent本次挂单/接单参数,以及自身市场、授权额度与占用状态。这里不需要CodeCoin提供挂单或撮合接口。

    ATEL怎样约束Agent

    介入位置:每次挂单/接单工具执行前。

    拿到后怎么做
    Gateway先核对角色、限价、数量和费用。ATEL状态服务原子预留本次授权额度,订单服务原子占用选中卖单,只允许一个接单成功;接单失败按同一请求解除占用。Agent不能靠并发或拆单重复使用额度。
    拦住什么行为
    并发重复成交、拆多单超出授权、接单失败却一直占额度。
    审计留下什么
    双边策略决定、额度占用、卖单占用和释放结果。

    技术原语与实现细节

    工具Gateway · 数量/预算预留 · 原子接单

    授权额度占用与卖单占用分别记账并关联同一请求。单笔全量成交、不拆单;多实例操作共用持久化状态,不能以进程内计数冒充累计预算。

    ↓ 输出与下一步

    输出:接单成功及双方订单关联,或未匹配/接单失败;成功后固定订单条款。

    ↳ 走不通时停在哪里

    不符合条件不接单;卖单已被占用则释放本次预留、继续找单。

  4. 04

    ATEL订单 → 待锁U

    双方Agent取得同一笔订单

    (AVIP-INT 意图域)

    ATEL参与

    Agent与用户的动作:两个Agent读取同一订单:100 U、720元、费用、双方目标和期限。后续只能按本单申请动作。

    ATEL需要拿到什么/来源

    ATEL订单服务提供成交双方、数量价格、费用、收U目标及版本;法币资料来自用户经约定渠道确认的收付款信息,来源需验证。

    ATEL怎样约束Agent

    介入位置:Agent由接单进入锁U/付款准备时。

    拿到后怎么做
    ATEL固定订单快照及双方授权引用。后续Agent只引用本单申请锁U或结算,独立服务从订单读取资金目标,不接受Agent临时覆盖。缺少已确认的法币资料就停在准备状态;条款变更按新版本重新确认。
    拦住什么行为
    接单后换价换账户、跨订单复用授权。
    审计留下什么
    订单快照、资料来源、双方授权引用、版本变化。

    技术原语与实现细节

    OrderSnapshot · 状态约束 · 参数来源绑定

    业务输入来源与Agent参数分开;订单服务才是本应用订单事实源。后续许可、法币确认和合约状态都绑定同一订单版本,不能混用其他订单证据。

    ↓ 输出与下一步

    输出:不可被Agent修改的本单条款;条件齐全后卖方Agent可申请锁U。

    ↳ 走不通时停在哪里

    资料未确认或条款改变 → 不沿旧单推进,补齐或重新确认。

  5. 05

    ATEL锁U申请 → CodeCoin钱包签名

    卖方Agent申请锁U

    (AVIP-EXE 执行域 · AVIP-SET 结算域 · AVIP-AUD 审计域)

    ATEL参与

    Agent与用户的动作:卖方Agent申请锁本单100 U。用户通过底层钱包确认;如需代币额度授权,另行确认限定额度和托管目标。

    ATEL需要拿到什么/来源

    ATEL取得本单订单、卖方授权和当前链上状态;需要CodeCoin钱包提供对应账户的交易签名/提交能力和关联响应,不要求其实现订单或锁U业务。

    ATEL怎样约束Agent

    介入位置:锁U工具执行前,以及实际交易交给钱包之前。

    拿到后怎么做
    ATEL受限执行适配器从订单构造锁U交易,独立策略解码并核对合约、资产、金额、订单和费用,再生成交易绑定许可。ATEL自己的钱包连接组件验证许可后调用CodeCoin钱包;Agent不能直达连接组件的执行权限。签名后的提交按已确认的钱包接口完成,链上足额锁U后才推进。
    拦住什么行为
    把锁U换成无限授权、把资产转给其他地址、未锁U就推进付款。
    审计留下什么
    待签解码、许可、钱包响应、交易标识和实际锁U证据。

    技术原语与实现细节

    受控执行适配器 · 交易绑定许可 · AVIP托管

    用户签名权留在钱包。钱包返回已提交交易时ATEL只跟踪;若只返回签名数据,由ATEL受控提交组件按原请求广播,不由Agent广播,也不两边重复提交。钱包改变最终字段须重查;签名侧策略在支持并接入后另加。托管及代币额度授权分别校验。

    ↓ 输出与下一步

    输出:锁U执行请求及链上核验状态;足额确认后买方进入付款步骤。

    ↳ 走不通时停在哪里

    拒签、失败或未知 → 不引导买方付款;未知查原执行,不能再锁一份。

  6. 06

    ATEL订单 → 约定法币渠道

    买方Agent引导人工付法币

    (AVIP-SET 结算域)

    ATEL参与

    Agent与用户的动作:买方Agent显示本单付款信息并提醒期限;买方本人通过约定渠道付720元,提交付款声明。Agent不代操作银行账户。

    ATEL需要拿到什么/来源

    ATEL取得已确认的足额锁U、固定付款资料及买方真实付款声明。实际法币付款发生在外部渠道,CodeCoin钱包能力本身不提供法币到账事实。

    ATEL怎样约束Agent

    介入位置:Agent要求进入付款步骤或推进付款状态时。

    拿到后怎么做
    ATEL订单状态机只有在足额锁U后才返回可付款步骤和绑定资料。收到买方声明只写“已报付款”,不写“已到账”,也不产生放U许可。Agent不能改收款账号或用自己的陈述替代买方操作。
    拦住什么行为
    Agent自报付款即放U、替换法币账户、错误超时退款。
    审计留下什么
    锁U引用、付款声明来源、订单状态变化。

    技术原语与实现细节

    订单状态机 · 人工操作关联 · 事件去重

    锁U、付款声明、实际到账是不同状态。重复事件按订单版本去重;未点已付款不证明没付款。外部银行操作不受ATEL工具网关直接控制。

    ↓ 输出与下一步

    输出:已报付款/等待到账核实;U继续锁定。

    ↳ 走不通时停在哪里

    未足额锁U不推进;已报付款或到账不明不因超时自动退U。

  7. 07

    约定法币核实渠道 → ATEL订单

    卖方Agent等待到账核实

    (AVIP-SET 结算域 · AVIP-AUD 审计域)

    ATEL参与

    Agent与用户的动作:卖方Agent提醒收款方核对实际到账。核实结果或争议由约定可信渠道提供,Agent不能替人认定钱到账。

    ATEL需要拿到什么/来源

    ATEL需要外部提供:本单到账或争议结果、金额币种、确认主体、事件关联及可验证来源。谁提供及如何传递需确定,不能因为CodeCoin是钱包就默认它提供。

    ATEL怎样约束Agent

    介入位置:Agent准备以到账信息申请放U时。

    拿到后怎么做
    ATEL独立适配器验证来源、真实性保护、事件时效和订单对应关系,保存有效结果。Agent上传的截图或转述只作材料,不能直接成为结算依据。收到争议则进入冻结处理;放U前再次读取最新确认及争议状态。
    拦住什么行为
    Agent伪造到账、重放旧证明、串单或带争议放U。
    审计留下什么
    确认来源、事件及订单关联、验核结论、冻结记录。

    技术原语与实现细节

    可信到账声明 · 防重放 · 争议冻结

    验证外部确认来源不等于独立验证银行事实;须明确对到账声明负责的主体。完整产品仍保留该外部依赖。冻结与结算竞争按实际合约状态处理,事后争议不能撤回已完成链上结算。

    ↓ 输出与下一步

    输出:可用于结算的有效确认,或待核实/争议冻结;有效且无争议才可申请放U。

    ↳ 走不通时停在哪里

    缺可信到账或有争议 → 不自动放U,也不自动退U;保持订单待处理。

  8. 08

    ATEL结算 → 订单完成/核查中

    Agent申请AVIP结算并交付结果

    (AVIP-SET 结算域 · AVIP-AUD 审计域)

    ATEL参与

    Agent与用户的动作:Agent申请按本单结算。ATEL独立执行服务驱动AVIP放U,双方Agent读取核验结果并报告。

    ATEL需要拿到什么/来源

    ATEL取得有效到账依据、无阻止结算的争议状态、足额锁U、订单快照和原执行记录。结算逻辑由ATEL实现,不要求底层钱包提供撮合或放U业务。

    ATEL怎样约束Agent

    介入位置:结算调用到达受控服务和AVIP合约时;结果交付前。

    拿到后怎么做
    ATEL独立策略判定后由受控结算服务提交绑定本单的动作;Agent不持结算凭证。AVIP适配合约限制授权结算方、固定收款人及终态,放U与退U互斥。核验买方实际收U后更新订单;结果未知查原操作,审计贯穿双方Agent的全部申请与决定。
    拦住什么行为
    Agent直接驱动结算、重复放U、错误收款人、仅凭回执就报成交。
    审计留下什么
    授权→订单→调用→规则/许可→法币依据→链上结果的AVIP审计链。

    技术原语与实现细节

    AVIP条件结算 · 终态互斥 · 链上核验与审计

    法币完整核验在独立服务,合约接受受限签发者的订单绑定结算证明,不直接读取银行。已结算不能因后到的冻结撤回。证据摘要可另行Anchor;存证失败不重新放U。

    ↓ 输出与下一步

    输出:成交完成、待核查或拒绝及可复核回执;只有法币有效确认与买方收U均满足才显示整单完成。

    ↳ 走不通时停在哪里

    依据不足不提交;提交未知查询原交易;禁止重复放U或放U后再退U。

完成标准

卖方法币到账取得约定外部服务的有效确认,买方收U经链上确认,订单才显示“已完成”。

约束生效的前提:敏感操作必须经过ATEL网关,实际执行入口采用检查结果。可选MCP不等于强制约束;运行隔离与钱包签名侧策略需分别接入。这里展示方案,不表示接口已经联通。

三层约束,一套审计

01 / 外部策略执行

规则在Agent之外。每次敏感调用都检查,实际执行入口必须采用结果。

02 / 运行环境隔离

受管环境限制文件、进程、网络及凭证访问,减少绕路执行。

03 / 签名侧策略

按钱包能力限制资产、地址、额度与动作。未接入时不宣称具备第三层保护。

审计贯穿全程:真实授权 → 规则与决策 → 签名/执行 → 链上结果与业务凭据。